一场 “龙虾热”,为何从万人空巷的追捧,迅速演变成集体离场的卸载潮?
回看那场火爆的“云端安装”,答案或许就藏在那些暴雷的风险提示里。所谓“龙虾”,并非真实的水生动物,而是一款名为OpenClaw的开源智能体软件。与以往仅停留于对话层面的AI不同,它不仅能提出建议,还能够直接执行部分操作。正因如此,“养龙虾”迅速掀起全民安装的热潮,甚至催生出“上门安装”的新业务。3月6日,更是有近千名开发者与AI爱好者来到腾讯大厦,在腾讯云工程师的协助下完成了OpenClaw的云端安装。
(图源:“中国青年报”公众号)
然而,这股热潮来也匆匆、去也匆匆。“龙虾”删除邮件、泄露API密钥等问题的相关热帖层出不穷。3月11日,“第一批养龙虾人卸载龙虾”词条火速登上热搜。这场从追捧到卸载的急速反转,不只是一次网络热点的更替,更暴露出大众使用AI时对基本安全风险的忽视,也为我们敲响了警钟:技术越便捷,越需多一分谨慎。
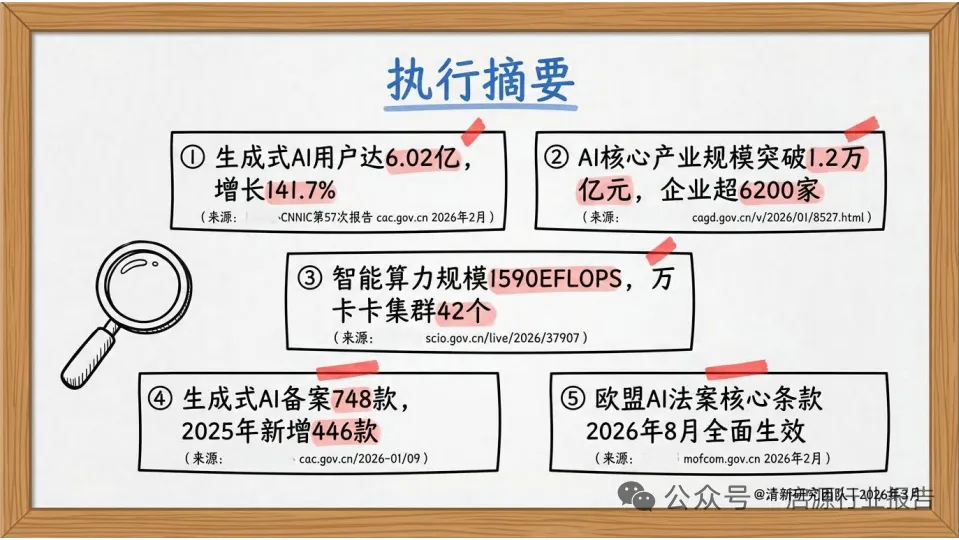
事实上,“龙虾热”的出现并非偶然。在日新月异的技术浪潮中,人们热衷于追逐科技潮流以更好地适应社会,高新技术更是公众争相拥抱的热点。AI逐渐被视作提高效率的一把钥匙,从豆包、DeepSeek再到“龙虾”,大众对这把钥匙的依赖日益加深。相关数据也印证了这一趋势:据《AIGC5.0报告(2026年版)》显示,截至2026年2月,中国生成式AI用户规模达6.02亿,同比增长达到了141.7%(如下图)。
(图源:“启源行业报告”公众号)
与传统AI相比,“龙虾”的走红更是反映出AI能力质的飞跃。以前的AI多停留于问答式的对话框阶段,更多扮演建议者角色,而“龙虾”直接走向执行操作的新阶段,这让人们看到了“数字管家”的雏形。也正因如此,它才能在短时间内引爆全网。
然而,问题也恰恰出现在权限与其引发的安全边界上。当人们紧握AI这把效率钥匙时,它正以惊人的速度转动,人们也越应该看清门上的安全锁:隐私之锁、权限之锁与数据之锁。设立安全边界并不是要把门锁死,而是控制门开的幅度——哪些数据可以进出,哪些操作需要二次确认,哪些权限绝不能放开。
遗憾的是,在这场“养虾”狂欢中,太多人只顾着开门冲刺,却忘了问:这扇门,能开多大?谁来控制开合的尺度?直到“龙虾”暴露出高危漏洞和不当的权限配置,全球超3万用户设备被黑客接管,引发信用卡盗刷、API密钥泄露等安全事故,人们才猛然意识到:安全锁从来不是效率的阻碍,而是效率不被反噬的底线。
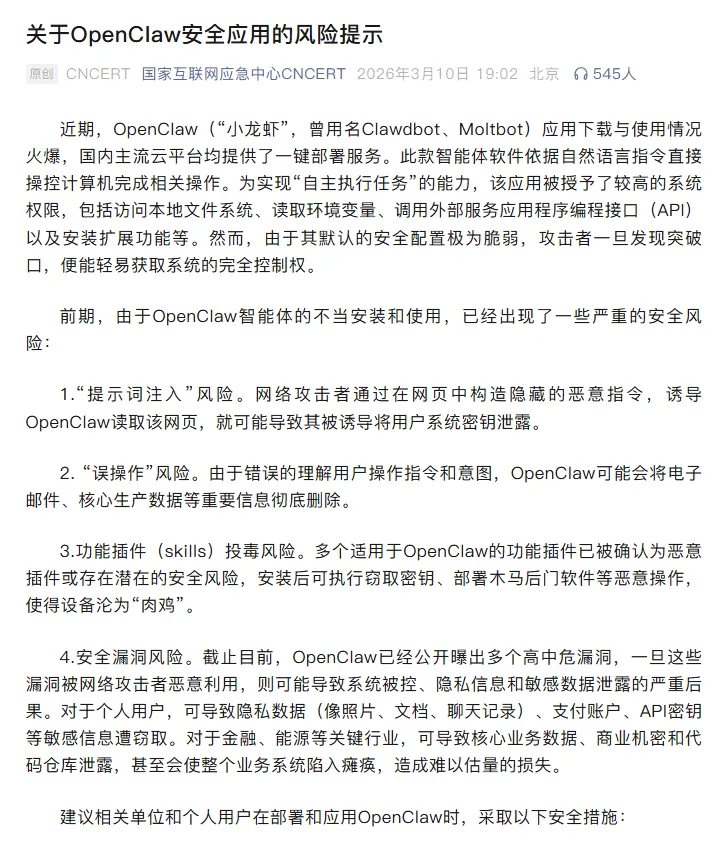
针对“龙虾”的安全隐患,3月10日晚,工信部和国家互联网应急中心接连发布风险提示,指出插件投毒、数据泄露、核心数据误删与API密钥被盗等问题。与此同时,多地高校发出禁止安装“龙虾”的禁令。抖音、小红书也出台相关条例,严厉打击AI托管账号、虚假互动。如果说此前的乱删邮件、盗刷账单只是个体代价,那随后的行动则标志着全方位的纠偏机制开始启动:官方领头划下安全底线,学校强化风险教育,社交平台重建社交信任规则。三股力量同时出手,为失控的“龙虾”套上了缰绳。
(图源:“国家互联网应急中心CNCERT”公众号)
技术的演进从不会停下脚步。从豆包到“龙虾”,AI走向行动化已成为不可逆转的趋势。但这次“龙虾热”的迅速降温,也给人以冷静反思的机会。无论AI有多便捷,它始终是人的工具,不应反过来吞噬人的主体性。无论是急着“养龙虾”,还是警惕“技术反噬”,这些声音都不是反对技术进步,而是提醒人们在浪潮中保持清醒。毕竟,技术的本质是延伸人,而不是替代人。当那把万能钥匙握在手中时,别忘了问自己:那把安全锁,真的锁好了吗?
总编辑 / 刘国强 郭健
执行总编辑 / 杨清波
本期值班主编 / 刘显智
评论员 / 徐若欣
版式 / 黄华志
校对 · 推广 / 郑涵
流程监管 / 郑涵